


У M.E.Doc изъяли сервера, работа компании заблокирована, – СМИ
Через обновление программного обеспечения M.E.Doc во многих компьютерах злоумышленникам удалось активировать вирус Petya.A.
Сотрудники прокуратуры, Киберполиции и СБУ со вчерашнего дня и до шести утра проводили обыски в компании "Интеллект-Сервис" (M.E.Doc). Об этом рассказала СЕО компании Алеся Белоусова. По ее словам, работа компании заблокирована. В ходе обыска изъяты около ста серверов и даже коммуникационное оборудование для телефонной связи, пишет LIGA.net.
"Мы не знаем, как отреагировали наши клиенты, потому что мы их не слышим", – рассказывает менеджер.
Как ранее рассказывала Белоусова, сервисом M.E.Doc пользуются около 500 тысяч клиентов по всей стране. Это около миллиона компьютеров. В прошлый вторник через обновление программного обеспечения M.E.Doc во многих из них злоумышленникам удалось активировать вирус Petya.A, который уничтожил важные бухгалтерские данные.
Ранее M.E.Doc сообщил, что в компании начались обыски. "Сотрудники компании M.E.Doc оказывают помощь сотрудникам полиции и вместе с ними выявили факт взлома сайтов компании третьей стороной", – отмечали в пресс-службе.
По словам Белоусовой, сотрудники силовых структур вплоть до утра опрашивали по очередь всех сотрудников компании, которых около 200, а также проверяли их мобильные телефоны.
Министр МВД Арсен Аваков тоже написал у себя на страничке в Facebook, что в ходе обыска у "Интеллект-Сервиса" изъяты программные и аппаратные средства.
"По полученным данным (подтверждено правоохранительными органами иностранных государств и международными компаниями, осуществляющими деятельность в сфере информационной безопасности), злоумышленники осуществили несанкционированное вмешательство в работу одного из персональных компьютеров компании-разработчика указанного программного обеспечения – ООО "Интеллект-Сервис", – отмечал Аваков.
Получив доступ к исходным кодам, хакеры в одно из обновлений программы встроили бэкдор (backdoor) – программу, которая устанавливала на компьютерах пользователей M.E.Doc несанкционированный удаленный доступ. Такое обновление программного обеспечения, вероятно, произошло еще 15.05.2017.
"Представители компании-разработчика M.E.Doc были проинформированы о наличии уязвимостей в их системах антивирусными компаниями, но это было проигнорировано. Компания-производитель отрицает проблемы с безопасностью и назвала это "совпадением", – заявил Аваков.
Аваков добавил, что сервера у M.E.Doc были изъяты после второй фазы атаки. По его словам, повторная атака началась 4 июля в 13:40, но к 15:00 специалисты Киберполиции успели заблокировать активацию вируса на серверах M.E.Doc.
Эксперты ранее обращали внимание на уязвимость M.E.Doc. "Авторы программы хотели сделать свой продукт максимально доступным, ориентируясь на пользователей устаревших версий ОС, а также не тратиться на SSL-сертификат, поэтому обновления раздавались через незащищенный http. Тенденция же, когда хакеры ищут уязвимости в устаревшем оборудовании, протоколах связи и пр., наметилась еще пару лет назад", — отметила PR-менеджер компании DDoS-GUARD Ольга Бревде.
 Музыка, прогулки и танцы: как николаевцы отмечали День города (фоторепортаж)
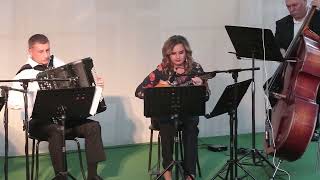 A New style summer nostalgia: николаевцев порадовали инструментальными композициями
 В Николаеве после удара дрона на предприятии возник пожар (видео)
 Утренняя атака по Николаеву с масштабным пожаром: появились фото и видео последствий
 Появились фото и видео последствий вражеского удара по Николаеву
 В Николаеве прорвало крупный водовод: значительное количество абонентов останутся без воды (адреса)
 Появились новые фото и видео разрушенного «Эпицентра» в Николаеве
 В Николаеве временно перекрыли Херсонское шоссе: названа причина. ОБНОВЛЕНО
 Киберполиция предупредила об опасной схеме онлайн-мошенников: жительница Николаевщины потеряла 75 тысяч гривен